
ClosedQuorum这款恶意软件专盯Windows 11,入侵后会调用Gemini、DeepSeek等AI模型,自主决定攻击策略,窃取浏览器凭证和加密货币。它也算得上是首个把战术决策交给AI模型组的Windows植入程序。对于正在上云的企业来说,这种威胁不得不防,必要时可以找阿里云代理商加固防护。
ClosedQuorum到底做了什么?
Cisco Talos在9月22日公开的分析报告里,把ClosedQuorum描述成一个用Go语言编写的“AI黑客”。它专门找Windows 11下手,入侵成功后不是立刻执行预设命令,而是先收集系统里的情报,然后交给多个大模型分析。
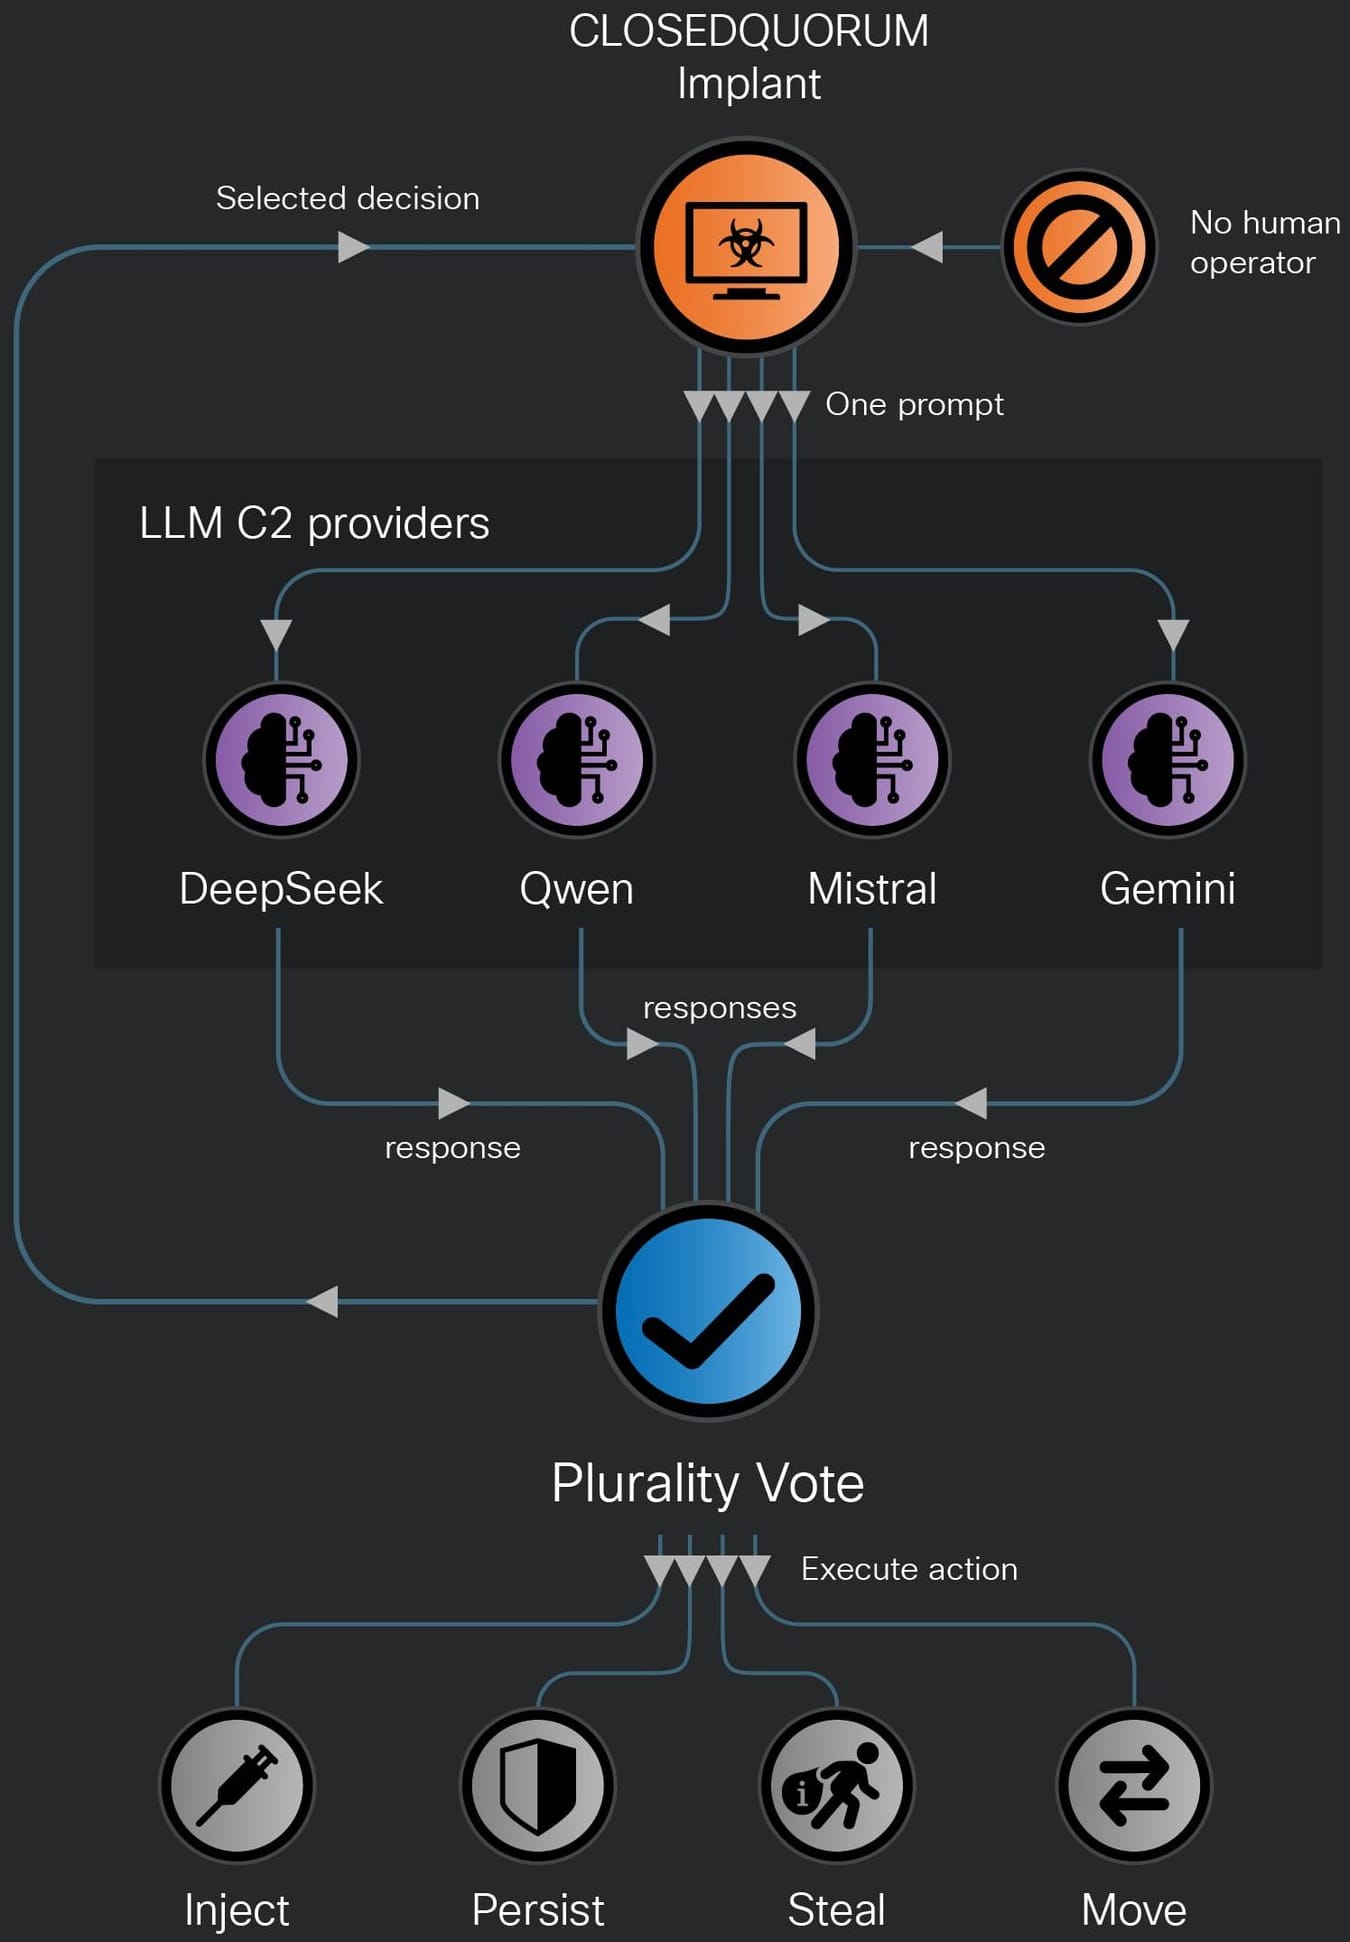
这些模型包括Gemini、DeepSeek、Qwen和Mistral,会各自评估当前环境,给出“下一步行动”的建议,再通过投票机制拍板。整个过程全自动,没有人工介入,攻击速度自然也快过传统恶意软件。
它偷东西的流程长什么样?
- 第一轮侦察:先看看浏览器里有没有保存登录凭证,再检查有没有数字货币钱包插件。
- AI讨论:把侦察到的信息发给多个AI模型,让它们各自提攻击方向,投票选出得分最高的方案。
- 动手执行:按选定方案偷凭证、抓加密货币数据,顺手在系统里安插持久化后门。
- 横向扩散:权限够了以后,继续摸进同一网络里的其他电脑,重复同样的套路。
最吓人的是,它每次攻击都是“量身定制”——你电脑里有什么值钱的东西,它就抢什么,不会浪费时间去撞空门。
和传统恶意软件比,它聪明在哪?
以前的木马病毒,攻击逻辑都是写死的,攻击者得提前猜目标环境。ClosedQuorum则把“决策”外包给了AI模型,更像一个跟大模型商量着办事的入侵者——踩点、动手、转移,全都由AI商量着来。
Talos认为,这是第一个把战术指挥与控制决策交给AI模型组的Windows植入程序。虽然现在还没大规模爆发,可一旦这种玩法成熟,攻击者只要把恶意软件丢出去,AI就能自己找机会放大战果,速度和扩展性都会上一个台阶。
怎么防这类会“思考”的恶意软件?
别被“AI”两个字吓到,它再聪明也要联网调用外部接口。只要在网络出口处管控好API域名,限制可疑的加密流量,就能切断它的“指挥链”。另外,Windows 11用户记得及时打补丁,别让攻击者钻漏洞进来。
正在做上云规划的公司,建议把安全设计放在第一步。选云服务商时,多问问安全组、访问控制、日志审计这些配置,别只盯着价格。基础打牢了,就算哪天碰上ClosedQuorum这类新玩法,手里也有能挡住它的工具。
如果你需要更专业的云上安全架构支持,可以找类似易枫顺 - 阿里云官方旗舰级代理商的团队帮你评估,总比自己踩坑强。
FAQ
Q: ClosedQuorum会不会感染个人电脑?
A: 它主要盯上Windows 11,而且偏爱浏览器凭证、加密货币钱包这类高价值数据的目标。个人电脑要是存了大量账号密码,同样有风险,只是攻击者通常更愿意拿它对付企业里的办公终端。
Q: 电脑中了ClosedQuorum怎么办?
A: 先断网,切断它和AI模型的连接,再进安全模式杀掉可疑进程。主要排查有没有异常的Go语言进程,以及系统日志里有没有对外API请求的记录。同时尽快改掉所有重要密码,开启多因素认证,防止凭证被再次利用。
Q: 总结一下,企业最该做哪几件事?
A: 打补丁、做网络分段、限制对外API调用,另外对EDR(端点检测与响应)保持敏感。只要让恶意软件没法跟AI模型通信,它就没法做决策,战斗力直接清零。
关于易枫顺
深圳市易枫顺网络科技有限公司是阿里云官方旗舰级代理商。提供云服务器ECS、云数据库RDS、对象存储OSS等阿里云全系产品官方特惠折扣与代金券申请,以及多云成本优化、企业上云一站式服务。客服热线:19520841949 - 易枫顺
来源:IT之家
